
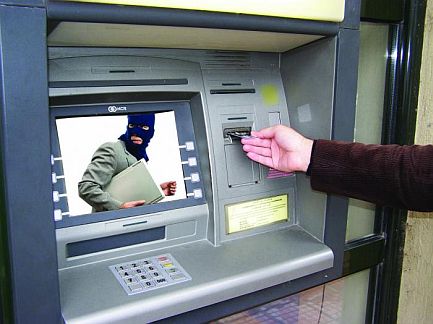
Спецове по сигурността са открили нов зловреден софтуер, наречен Backdoor.ATM.Suceful, който чрез банкоматите може да задигнат подробности за вашата банкова карта и сметка, пише Gizmodo.
Вирусът действа на различни видове машини за пари, включително и най-масово разпространените Diebold и NRC. При това, той е изключително добре разработен. Според компанията по къмпютърна сигурност FireЕye Laboratories, която го е засекла, той може да копира информацията на картата както от магнитната лента, така и от чипа, заедно с ПИН-а ѝ, като в същото време блокира работата на сензорите на машината, които засичат този вид измама, известна като "скиминг".
От FireEyeса идентифицирали вируса, след като е бил качен на сайта VirusTotal, който проверява за зловредно съдържание файлове, използвайки различни програми и бази от данни. Неговата дата на създаване е 25 август, а произходът - от руски източници. Все още не са докладвани поражения от този вирус, но специалистите смятат, че той може да нанесе досериозни поражения, като се има предвид начина, по който е написан.
Още от Свят
Кметът на Истанбул Екрем Имамоглу беше осъден за манипулиране на партиен вот
Делото е свързано с конгреса на Народнорепубликанската партия (НРП) от 4 и 5 ноември 2023 г., когато Йозгюр Йозел победи Кемал Кълъчдароглу и оглави партията
Джейк Съливан: Тръмп се възхищава на Путин и Си, защото иска да бъде като тях
"Смятам, че в известен смисъл дори завижда на способността им да господстват безразделно над политическите системи в собствените си държави“, заяви Съливан
Принц Хари: Готов съм отново да служа в британската армия заради руската заплаха
Херцогът на Съсекс направи това изявление в интервю за британския вестник „Дейли телеграф“ по време на неофициалното си посещение във Лвов