
Народният представител Ивайло Мирчев от ПП-ДБ посочва, че атаката е била през април, с цел искане на откуп, като при нея е изтекла чувствителна информация
Пробив в киберсигурността на Постоянното представителство на България в НАТО е засечен през април, разкри депутатът от „Продължаваме промяната – Демократична България“ Ивайло Мирчев. Според него атаката е довела до изтичане на чувствителна информация, като хакерите са поискали откуп – класическа схема на т.нар. ransomware атаки.
Мирчев е отправил писмен въпрос до министъра на отбраната Атанас Запрянов, с настояване за конкретни отговори: какво е компрометирано, какви мерки са предприети и дали е установено откъде е дошла атаката.
Министър Запрянов потвърди в ресорната парламентарна комисия, че армията и свързаните с нея структури са обект на ежедневни кибератаки – както от неправителствени, така и от правителствени актьори.
„Знаем кой ни атакува и с какви средства“, заяви той, но отказа да даде подробности поради класифицирания характер на информацията.
Случаят повдига въпроси за нивото на киберзащита в стратегически звена от националната сигурност и необходимостта от спешни инвестиции и координация в областта на киберотбраната.
Още от България
ДБ: Решението на ЦИК ще бъде обжалвано незабавно
"Вместо да разгледа случая по същество, мнозинството предпочете процедурни хватки - превратно тълкуване на Изборния кодекс,", казват те
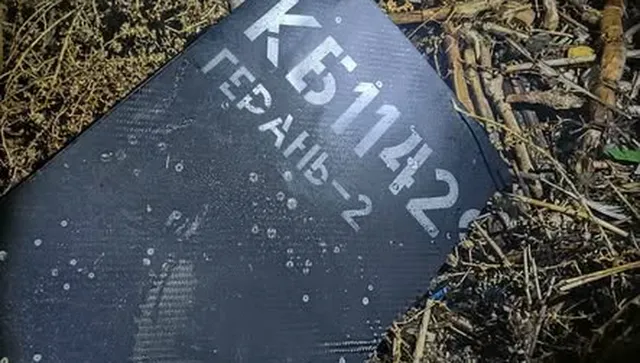
Алекс Димов: Останки от руски дрон "Геран" са намерени край Арапя
становен ли е произходът на останките? Представляват ли заплаха за националната ни сигурност? И най-вече — каква е позицията на Радев и Йотова по този случай?
Николай Нанков: Тези не са за властта. За Гинес са
"Най-скъпите магистрали, най-скъпите винетки, най-големите тапи на “Хемус”", пише той