
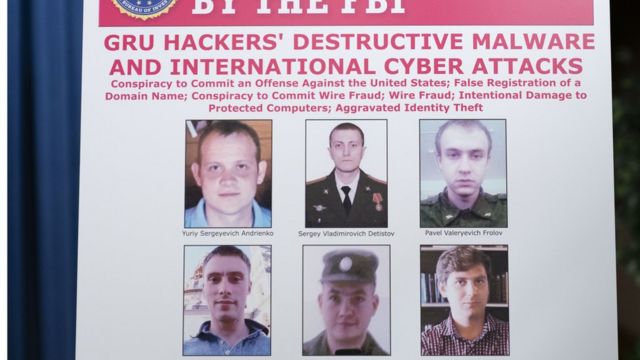
Руското ГРУ провежда стотици кибератаки по целия свят против правителствени и частни цели. Такива твърдения се съдържат в съвместен документ, публикуван днес от Агенцията за вътрешна сигурност на САЩ, Агенцията за инфраструктура и киберсигурност на САЩ (CISA), Федералното бюро за разследвания (ФБР) и Националния център за киберсигурност на Обединеното кралство.
„От началото на 2019 г. до началото на 2021 г. ГРУ е провело широко разпространени опити за достъп срещу стотици държавни и частни цели по целия свят“, се посочва в текста.
Според американските и британските разузнавателни служби, "военна част 26165", която е използвала определен клъстер Kubernetes, е била замесена в подобни действия.
„Злонамерената дейност в киберсферата на 85-ия основен специален център на ГРУ преди беше приписвана на частния сектор, използвайки имената на хакерските групи Fancy Bear, APT28, Strontium и много други“, се казва в документа. „Значителна част от усилията е била насочена към организации, използващи облачни услуги Microsoft Office 365".
Според разузнавателните служби, подобни действия вероятно ще "продължат по същия начин", съобщава БГНЕС.
Още от Свят
Путин призна за атаките в Черно море край България и Румъния
Путин със серия цинични изявления за Украйна, усуква за Кримския мост
„Само Господ Бог знае какво ще се случи по-нататък“, каза той.
Китай, САЩ и Русия приеха декларация след тристранната среща - за ядрените рискове, реформа в ООН, повече петрол
Записано е "зачитане на имунитета на държавните служители", както и призив Международният наказателен съд и други подобни органи да не "злоупотребяват със своята юрисдикция"